એક ક્લિકમાં ખાલી થઈ શકે છે બેંક એકાઉન્ટ! નકલી વેબસાઇટ ઓળખવાની સરળ રીત
આજના ડિજિટલ યુગમાં ઘરે બેસીને ઓનલાઈન શોપિંગ કરવી, બિલ ભરવા કે બેંકના કામકાજ પતાવવા એ આપણા દૈનિક જીવનનો એક ભાગ બની ચૂક્યું છે. પરંતુ સગવડ વધવાની સાથે-સાથે સાયબર ઠગો અને સ્કેમર્સની પદ્ધતિઓ પણ ખૂબ જ ખતરનાક બનતી જઈ રહી છે. આજકાલ ઠગો નામાંકિત કંપનીઓ, મોટી બેંકો અને સરકારી પોર્ટલ્સની હૂબહૂ નકલી વેબસાઇટ્સ (Phishing Websites) તૈયાર કરી રહ્યા છે. આ ફેક સાઇટ્સ જોવામાં એટલી અસલી લાગે છે કે સારા-સારા સમજદાર લોકો પણ તેના જાળમાં ફસાઈ જાય છે.
જેવી તમે આવી કોઈ નકલી વેબસાઇટ પર તમારી અંગત માહિતી, પાસવર્ડ, ડેબિટ-ક્રેડિટ કાર્ડ નંબર કે OTP દાખલ કરો છો, તો પળભરમાં તમારું બેંક ખાતું ખાલી થઈ શકે છે. આવી સ્થિતિમાં એ જાણવું ખૂબ જ જરૂરી છે કે તમે જે વેબસાઇટનો ઉપયોગ કરી રહ્યા છો, તે ખરેખર સુરક્ષિત છે કે પછી કોઈ ઠગનું જાળ છે. ચાલો જાણીએ એ 2 નાના અને સરળ સંકેતો વિશે, જેને જોઈને તમે અસલી અને નકલી વેબસાઇટ વચ્ચેનો તફાવત તરત જ ઓળખી શકો છો.
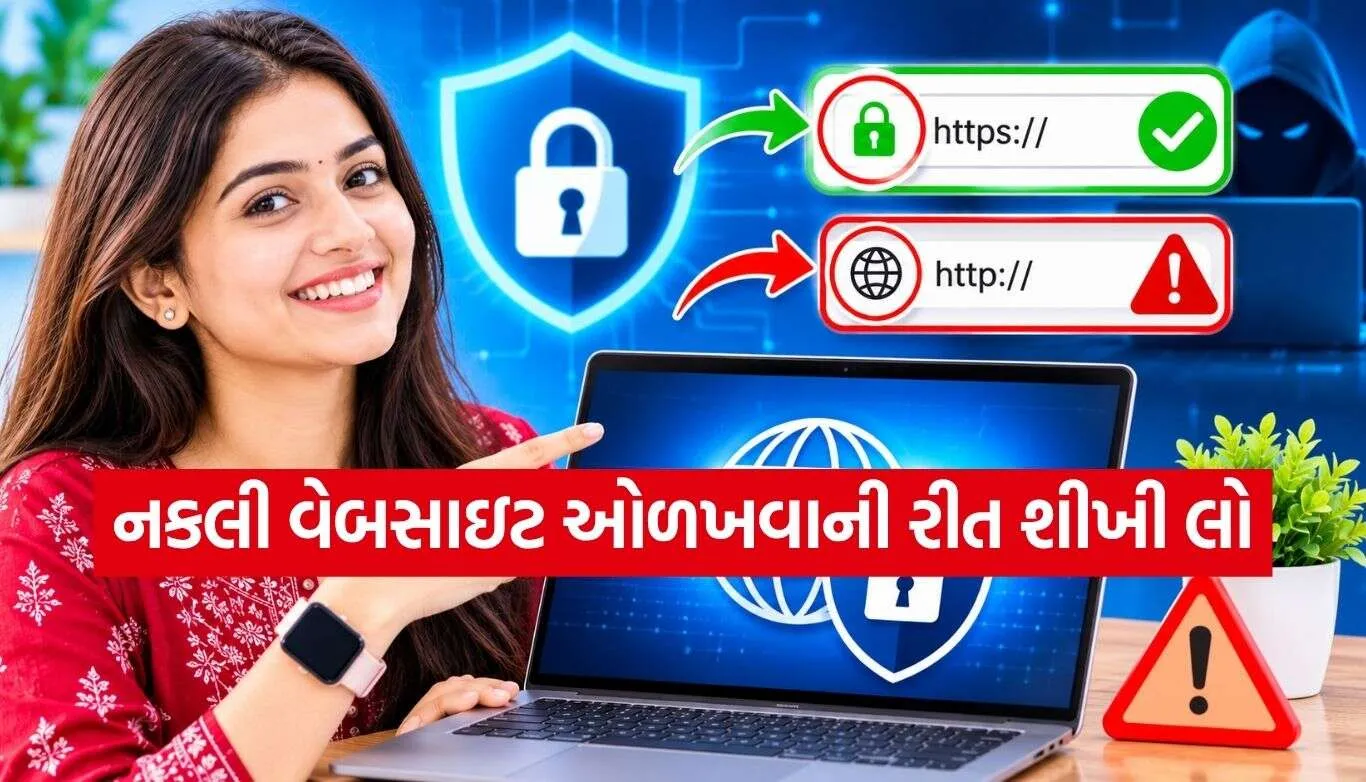
1. એડ્રેસ બારમાં તપાસો ‘HTTPS’ અને તાળા (Lock)નું નિશાન
જ્યારે પણ તમે ઇન્ટરનેટ પર કોઈ વેબસાઇટ ખોલો છો, ત્યારે સૌથી ઉપર બ્રાઉઝરના એડ્રેસ બાર પર નજર નાખો. ત્યાં તે વેબસાઇટની લિંક એટલે કે URL દેખાય છે.
અસલી ઓળખ: કોઈપણ સુરક્ષિત અને ભરોસાપાત્ર વેબસાઇટની લિંકની શરૂઆત હંમેશા ‘HTTPS://’ થી થાય છે. અહીં ‘S’ નો અર્થ ‘સિક્યોર’ (Secure) એટલે કે સુરક્ષિત થાય છે. આનો અર્થ એ છે કે તમારા ઉપકરણ અને વેબસાઇટ વચ્ચેનો ડેટા એન્ક્રિપ્ટેડ (સુરક્ષિત) છે, જેને વચ્ચે કોઈ હેકર ચોરી શકે નહીં.
ખતરાની ઘંટી: જો કોઈ વેબસાઇટની લિંકમાં ફક્ત ‘HTTP’ લખેલું હોય અને ‘S’ ગાયબ હોય, અથવા એડ્રેસ બારમાં ‘Not Secure’ લખેલું આવે કે લાલ રંગની ચેતવણી દેખાય, તો સમજી લો કે તે સાઇટ સુરક્ષિત નથી.
તાળાનું નિશાન: સુરક્ષિત વેબસાઇટ્સના એડ્રેસ બારની શરૂઆતમાં એક નાનું તાળું (Lock Icon) પણ બનેલું હોય છે. તેના પર ક્લિક કરીને તમે વેબસાઇટના સિક્યોરિટી સર્ટિફિકેટની પણ તપાસ કરી શકો છો. જો આવું કંઈ ન દેખાય, તો તેના પર તમારી કોઈપણ અંગત કે બેંકિંગ માહિતી ભૂલથી પણ શેર ન કરો.
2. ડોમેન નામની સ્પેલિંગ અને એક્સટેન્શન પર રાખો ખાસ નજર
સાયબર ઠગો લોકોની ઉતાવળનો ફાયદો ઉઠવા માટે ‘ટાઈપોસ્ક્વાટિંગ’ (Typosquatting) જેવી યુક્તિઓ અપનાવે છે. તેમાં તેઓ કોઈપણ લોકપ્રિય બ્રાન્ડના નામની સ્પેલિંગમાં ખૂબ જ સામાન્ય ફેરફાર કરી દે છે, જે પહેલી નજરે પકડમાં આવતો નથી.
સ્પેલિંગની રમત: ઉદાહરણ તરીકે, કોઈ અસલી વેબસાઇટ જેમ કે
amazon.inના બદલે ઠગોamaz0n.in(o ની જગ્યાએ શૂન્ય) અથવાarnazon.in(m ની જગ્યાએ rn) જેવી મળતી-આવતી સ્પેલિંગ બનાવી લે છે. તેથી હંમેશા લિંકની સ્પેલિંગ ધ્યાનથી વાંચો.વેબસાઇટ એક્સટેન્શન: હંમેશા સાઇટનો પાછલો ભાગ એટલે કે એક્સટેન્શન જરૂર જુઓ. ભારતમાં કોઈપણ અધિકૃત સરકારી વેબસાઇટના અંતે હંમેશા ‘.gov.in’ અથવા ‘.nic.in’ લાગેલું હોય છે. વળી, જો કોઈ બેંક કે સરકારી યોજનાના નામને બદલે
.xyz,.onlineઅથવા.comજેવા વિચિત્ર એક્સટેન્શનવાળી વેબસાઇટ ખુલે, તો તરત જ સાવધ થઈ જાઓ કારણ કે તે નકલી હોઈ શકે છે.
કેટલીક જરૂરી સાવચેતીઓ જે હંમેશા ધ્યાનમાં રાખો:
ફરજી લિંક્સથી બચો: વોટ્સએપ, એસએમએસ અથવા ઇમેઇલ પર આવતી અજાણી ઓફરો અથવા આકર્ષક સંદેશાઓ સાથે આપેલી શોર્ટ લિંક્સ પર ક્યારેય ક્લિક ન કરો. આ ઘણીવાર તમને ફિશિંગ વેબસાઇટ પર લઈ જાય છે.
ડાયરેક્ટ ટાઈપ કરો એડ્રેસ: કોઈપણ બેંક અથવા સરકારી પોર્ટલ પર જવા માટે હંમેશા ગૂગલ પર રેન્ડમ સર્ચ કરવાનું ટાળો. તેના બદલે, બ્રાઉઝરમાં તેનું સાચું અને અધિકૃત યુઆરએલ જાતે ટાઈપ કરો.
સ્પોન્સર્ડ જાહેરાતોથી સાવધ રહો: ગૂગલ સર્ચમાં સૌથી ઉપર દેખાતી સ્પોન્સર્ડ (Sponsored) અથવા જાહેરાતોવાળી લિંક્સ ઘણીવાર ફેક વેબસાઇટ્સની હોઈ શકે છે, તેથી પહેલી લિંક પર આંખ બંધ કરીને ભરોસો ન કરો.
ઓનલાઇન છેતરપિંડીથી બચવા માટે તમારી પોતાની સતર્કતા એ સૌથી અસરકારક સાધન છે. હવે પછી જ્યારે પણ તમે ઓનલાઇન કોઈ મહત્વપૂર્ણ કામ કરો, ત્યારે આ નાની નાની બાબતો પર ખાસ ધ્યાન આપો. તમારી થોડી સાવચેતી તમને મોટી આર્થિક નુકસાનીથી બચાવી શકે છે.