ડિજિટલ પેમેન્ટમાં હવે નહીં ચાલે બેદરકારી! બેંકોએ વધારી સુરક્ષા
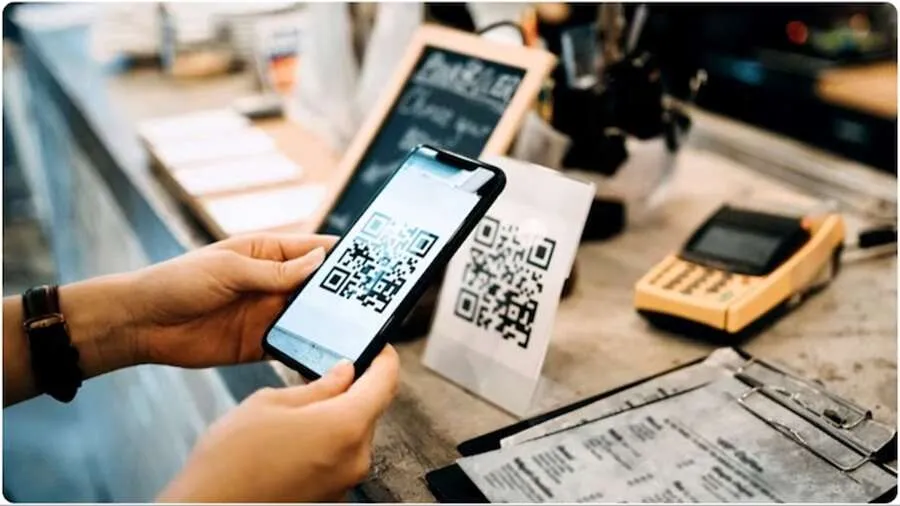
આજના સમયમાં આપણી જીવનશૈલી સંપૂર્ણપણે ડિજિટલ બની ગઈ છે. સવારે દૂધ-શાકભાજીની નાની ખરીદીથી લઈને મોટા મોલમાં શોપિંગ કે વીજળી-પાણીના બિલની ચુકવણી સુધી, દરેક જગ્યાએ આપણે યુપીઆઈ (UPI) અને અન્ય ડિજિટલ પેમેન્ટ માધ્યમોનો ઉપયોગ કરીએ છીએ. આ ટેકનોલોજીએ સામાન્ય માણસનું જીવન ઘણું સરળ બનાવ્યું છે અને ખિસ્સામાં રોકડ રાખવાની ઝંઝટમાંથી મુક્તિ અપાવી છે.
પરંતુ, સિક્કાની બીજી બાજુ પણ એટલી જ ચિંતાજનક છે. જેમ-જેમ ઓનલાઈન પેમેન્ટનું ચલણ વધી રહ્યું છે, તેમ-તેમ સાયબર ગઠિયાઓ પણ નવા-નવા રસ્તા અપનાવીને લોકોની મહેનતની કમાણી પર તરાપ મારી રહ્યા છે. વધતા જતા ઓનલાઈન ફ્રોડને અટકાવવા માટે હવે દેશની બેંકો એક્શન મોડમાં આવી ગઈ છે અને ડિજિટલ પેમેન્ટની સુવિધા આપતી ફિનટેક (Fintech) કંપનીઓને પોતાની સુરક્ષા વ્યવસ્થા વધુ મજબૂત કરવા કડક સૂચનાઓ આપી છે.
બેંકોએ ફિનટેક કંપનીઓને કયા મહત્વપૂર્ણ નિર્દેશો આપ્યા?
જે ફિનટેક કંપનીઓ ઓનલાઈન પેમેન્ટ ગેટવે અને મની ટ્રાન્સફરની સુવિધા પૂરી પાડે છે, તેમના પર બેંકોએ હવે ખાસ નજર રાખવાનું શરૂ કર્યું છે. બેંકોએ પોતાની પાર્ટનર ફિનટેક કંપનીઓને સ્પષ્ટ શબ્દોમાં કહ્યું છે કે તેઓ કોઈપણ નવા મર્ચન્ટ એટલે કે દુકાનદાર કે વેપારીને પોતાના પ્લેટફોર્મ સાથે જોડતા પહેલાં તેમની પૂરતી અને કડક તપાસ કરે. ઘણીવાર નકલી દસ્તાવેજોના આધારે બોગસ વેપારીઓ સિસ્ટમમાં ઘૂસી જાય છે અને બાદમાં છેતરપિંડી આચરે છે.
આ ઉપરાંત, વેપારીઓના જે બેંક ખાતામાં પૈસા જમા કરવામાં આવે છે, તે ખાતાની વિગતોની ફરીથી ખરાઈ (Re-verification) કરવા માટે પણ જણાવાયું છે. ખાસ કરીને ‘ઓટોમેટેડ પેઆઉટ સિસ્ટમ’ (Automated Payout System) પર નિયંત્રણ વધારવાની સલાહ આપવામાં આવી છે. આ એક એવી સિસ્ટમ છે જેના દ્વારા કંપનીઓ એક જ ક્લિકમાં હજારો બેંક ખાતાઓમાં પૈસા ટ્રાન્સફર કરી શકે છે. જો આ સિસ્ટમ પર યોગ્ય દેખરેખ ન રાખવામાં આવે, તો સાયબર અપરાધીઓ તેમાં છીંડા શોધીને ખોટા ખાતાઓમાં કરોડો રૂપિયા ટ્રાન્સફર કરી શકે છે.
API Key શું છે અને તેની ચોરી કેવી રીતે મોટું નુકસાન કરી શકે?
ડિજિટલ પેમેન્ટની દુનિયામાં ‘API Key’ (Application Programming Interface Key) નું ખૂબ મહત્વ છે. સરળ ભાષામાં સમજીએ તો, તે એક પ્રકારનો અત્યંત ગુપ્ત ડિજિટલ કોડ અથવા પાસવર્ડ છે, જેનો ઉપયોગ કોઈ વેપારીનું સોફ્ટવેર પેમેન્ટ કંપનીને પૈસાની લેવડદેવડ અંગેનો આદેશ આપવા માટે કરે છે.
ઉદાહરણ તરીકે, જ્યારે તમે કોઈ ઓનલાઈન વેબસાઈટ પરથી ખરીદી કરો છો, ત્યારે વેપારીની સિસ્ટમ પેમેન્ટ કંપનીને આ API Key દ્વારા જણાવે છે કે ગ્રાહક પાસેથી પૈસા લેવાના છે અથવા રિફંડ આપવાનું છે. આ કોડ જ પેમેન્ટ સિસ્ટમને એ ઓળખવામાં મદદ કરે છે કે આદેશ સાચા અને અધિકૃત વેપારી તરફથી જ આવ્યો છે.
હેકર્સના નિશાના પર મર્ચન્ટ સર્વર
મુશ્કેલી ત્યારે ઊભી થાય છે જ્યારે આ અત્યંત સંવેદનશીલ API Key વેપારીના સર્વર પર સેવ થયેલી હોય છે. જો સાયબર અપરાધીઓ કોઈ રીતે તે વેપારીના સર્વરમાં હેકિંગ કરીને ઘૂસી જાય, તો તેઓ આ ગુપ્ત કોડ ચોરી શકે છે. એકવાર હેકર્સના હાથમાં API Key આવી જાય, પછી તેઓ પેમેન્ટ કંપનીને પોતાની મરજી મુજબના આદેશો આપીને ગમે તે બેંક ખાતામાં પૈસા ટ્રાન્સફર કરી શકે છે.
આવી પરિસ્થિતિમાં પેમેન્ટ સિસ્ટમ માટે એ નક્કી કરવું લગભગ અશક્ય બની જાય છે કે પૈસા ટ્રાન્સફર કરવાનો આદેશ અસલી વેપારીએ આપ્યો છે કે પછી કોઈ હેકરે. આ જ કારણોસર અત્યાર સુધીમાં અનેક મોટા નાણાકીય ફ્રોડ સામે આવ્યા છે. આ ગંભીર ખતરાને ટાળવા માટે હવે પેમેન્ટ કંપનીઓએ સુરક્ષાનું નવું કવચ અપનાવ્યું છે, જેના હેઠળ તેઓ સમયાંતરે API Key ને સતત બદલતી રહે છે જેથી જૂનો કોડ હેકર્સ માટે નકામો બની જાય.
ગ્રાહકો અને વેપારીઓ માટે સુરક્ષાની નવી પહેલ
બેંકો અને ફિનટેક કંપનીઓ વચ્ચેના આ સંકલનથી સામાન્ય ગ્રાહકોને સીધો ફાયદો થશે. જ્યારે નવા બેંક ખાતામાં પૈસા મોકલતા પહેલાં વધારાની તપાસ થશે અને મર્ચન્ટનું વેરિફિકેશન મજબૂત બનશે, ત્યારે છેતરપિંડીના બનાવોમાં ચોક્કસપણે ઘટાડો થશે.
જોકે, ટેકનોલોજી ગમે તેટલી સુરક્ષિત કેમ ન બને, સામાન્ય નાગરિકોએ પણ ડિજિટલ વ્યવહારો કરતી વખતે સાવચેત રહેવું જરૂરી છે. અજાણી લિંક પર ક્લિક ન કરવું, કોઈની સાથે OTP કે પિન શેર ન કરવો અને માત્ર વિશ્વસનીય પ્લેટફોર્મ પરથી જ પેમેન્ટ કરવું એ જ સાયબર ફ્રોડથી બચવાનો સૌથી શ્રેષ્ઠ ઉપાય છે.